

Cyberkriminelle müssen ihre Methoden ständig weiterentwickeln. Viele Angriffsmethoden sind heute gut bekannt. Mitarbeitende erkennen beispielsweise klassisches Phishing immer besser. Erhalten sie eine seltsam erscheinende E-Mail mit einem verdächtigen Link, melden sie diese an die IT-Abteilung und löschen sie.
Der Nachteil für die Angreifer ist also zum einen die Awareness der Mitarbeitenden. Auf der anderen Seite müssen Cyberkriminelle jedoch auch technische Hürden überwinden. E-Mail-Filter sortieren verdächtige Nachrichten aus, so dass sie gar nicht erst den Weg auf den Computer der Nutzenden finden. Der Aufwand, um eine Schadsoftware auf den PC im Büro zu bekommen, wird also für die Angreifer nicht geringer. Wäre es dann nicht praktisch, wenn die Nutzenden die Installation gleich selbst übernehmen?
Was auf den ersten Blick merkwürdig erscheint, hat sich zu einem aktuell besonders gefährlichen Trend entwickelt, der genau das vorsieht. Das Tückische an diesem Angriff: Nutzende erhalten keine schädliche Datei über eine fingierte E-Mail. Beim sogenannten ClickFix-Angriff bringen Angreifer die Nutzenden dazu, die Schadsoftware selbst auf dem Computer zu installieren.
In diesem Artikel erfahren Sie, wie ClickFix (und die neuere Variante CrashFix) funktionieren, warum sie im Büroalltag so gefährlich sind und was Sie im Ernstfall tun sollten.
Was ist ClickFix?
Sicher haben Sie bei der Nutzung einer Website schon einmal ein sogenanntes Captcha gesehen. Vor dem Zugriff auf die fragliche Seite erscheint eine kleine Grafik („CAPTCHA“) und ein Algorithmus überprüft im Hintergrund, ob es sich bei Ihrer Anfrage um eine menschliche Interaktion handelt. In der Regel folgt eine automatische Bestätigung. In einzelnen Fällen bestätigen Sie diese Prüfung mit einem Klick.
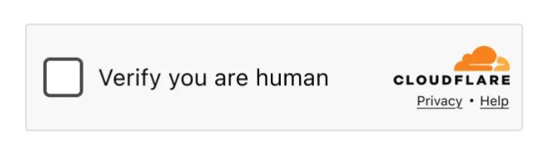
Bei einem ClickFix-Angriff nutzen Betrüger Gewohnheit und Zeitdruck aus. Der Angriff beginnt harmlos beim Surfen im Internet. Beim Versuch, eine bestimmte Website aufzurufen, erscheint ein solches Captcha. In diesem Fall ist jedoch ein entscheidender Punkt anders als sonst: Sie werden aufgefordert, mehrere Tastenkombination zu verwenden, um die Prüfung zu absolvieren.
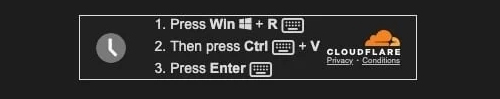
Was passiert dabei im Hintergrund?
Die Anleitung, die Ihnen das Captcha anzeigt, ist sehr einfach. Darum funktioniert sie in zu vielen Fällen.
- Der Klick auf das Captcha, der üblicherweise die Prüfung startet, kopiert unbemerkt eine Zeichenfolge in die Zwischenablage. Das ist kein harmloser Code, sondern ein versteckter Befehl.
- Im zweiten Schritt sollen Sie nun die Tastenkombination Windows + R drücken. Diese Kombination aktiviert den „Ausführen“-Dialog. Am unteren Bildschirmrand öffnet sich ein kleines Dialogfenster mit einem Eingabefeld. Geben Sie in dieses Dialogfeld einen Befehl ein, versucht Windows diesen auszuführen.
- Das folgt im dritten Schritt. Denn die nächste Tastenkombination ist Strg + V. Damit fügen Sie Inhalte aus der Zwischenablage ein. Sicher kennen Sie diese Tastenkombination aus Ihrem Textverarbeitungsprogramm. In diesem speziellen Falle fügen Sie damit die eben kopierte Zeichenfolge in das Dialogfeld ein.
- Im letzten Schritt fordert das Captcha Sie auf, die Enter-Taste zu drücken. Damit „schicken“ sie den Befehl ab und Windows führt ihn aus. Der Computer lädt nun unbemerkt Schadsoftware aus dem Internet herunter und startet sie.
Die Art der Schadsoftware variiert je nach Urheber und Kampagne. Häufig sind es sogenannte Infostealer, die Zugangsdaten, Session-Cookies und Krypto-Wallets stehlen. Einfachere Programme, die weitere Schadsoftware nachladen, gehören ebenfalls zu den häufigeren Fällen. Und auch Ransomware kann durch einen solchen Angriff auf den Computer gelangen.
Die Weiterentwicklung: Was ist CrashFix?
Eine vielleicht noch aggressivere Variante von ClickFix nennt sich CrashFix. Hier setzen die Angreifer nicht auf Gewohnheit, sondern auf einen gezielten Schreckmoment. CrashFix täuscht ein Problem mit Ihrem Webbrowser vor.
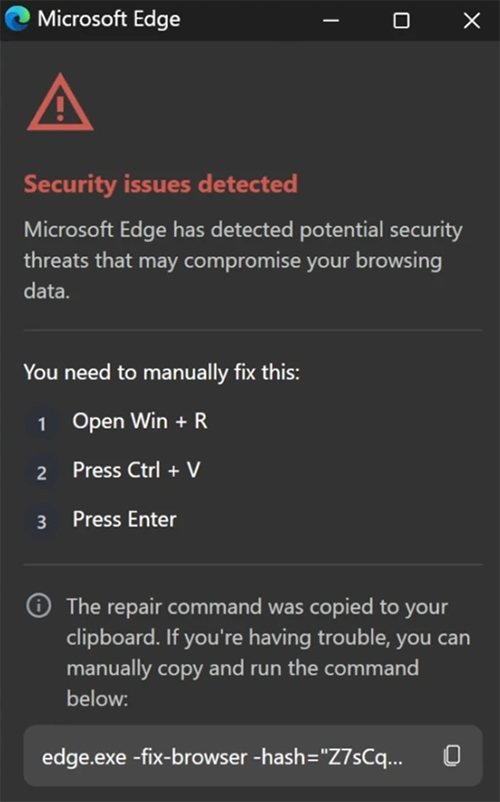
Das Bild friert scheinbar ein oder der Browser schaltet in den Vollbildmodus, sodass Sie nichts mehr anklicken können. Direkt danach erscheint ein Fenster mit einer angeblichen Soforthilfe. Der Text warnt Sie, dass wichtige Daten verloren gehen könnten, wenn Sie die angezeigten Schritte nicht ausführen. Auch hier sollen Sie wieder Tastenkombinationen drücken und damit kopierte Zeichenfolgen einfügen und ausführen.
Der Ablauf ist identisch, aber der Druck ist deutlich höher. Viele Menschen handeln in diesem Schreckmoment reflexartig und führen den schädlichen Befehl aus, um schnell weiterarbeiten zu können.
Typische Fallen im Büroalltag
Im Arbeitsalltag tarnen Angreifer diese Masche sehr geschickt. Achten Sie daher besonders auf diese drei Situationen:
- Veränderte Sicherheitsabfragen: Echte „Ich bin kein Roboter“-Prüfungen verlangen manchmal, dass Sie Checkboxen oder Bilder mit Ampeln oder Zebrastreifen anklicken. Sie werden niemals dazu aufgefordert, dass Sie Tastenkombinationen auf Ihrem Computer drücken.
- Fehler bei Cloud-Dokumenten: Sie möchten eine in der Cloud gespeicherte und geteilte Datei öffnen, aber der Bildschirm bleibt weiß. Eine Meldung schlägt vor, den Fehler durch das Einfügen eines „Reparatur-Codes“ zu beheben.
- Dringende Browser-Updates: Ein Pop-up verkündet, Ihr Browser sei veraltet. Angeblich können Sie die gewünschte Seite erst sehen, wenn Sie das Update manuell über das „Ausführen“-Fenster ausführen. Tatsächlich installieren die meisten Browser Updates im Hintergrund. Sie erkennen das unter anderem an entsprechenden Tabs, die sich bei einem Neustart des Browsers öffnen. Manche Programme, wie der Brave-Browser, zeigen oben links eine entsprechende Schaltfläche an. Möchten Sie sichergehen: Fast alle Browser besitzen im Hilfe-Menü einen Unterpunkt „Über“ gefolgt vom Namen des Browsers. Dort finden Sie die aktuelle Versionsnummer und Hinweise auf Aktualisierungen.
Warum sind diese Angriffe für Unternehmen so gefährlich?
Für Firmen stellen ClickFix und CrashFix ein enormes Risiko dar. Dafür gibt es vier Hauptgründe:
- Sicherheitsmechanismen greifen ins Leere: Viele technische Maßnahmen prüfen E-Mails auf gefährliche Anhänge oder fragwürdige Links. Da dies bei ClickFix-Angriffen jedoch entfällt, kommt der Angriff problemlos an den Filtern vorbei.
- Sie handeln mit Ihren eigenen Benutzerrechten: Wenn eine Software im Hintergrund etwas installieren will, schlägt Windows oft Alarm. Bei ClickFix starten Sie selbst den Befehl. Das System geht daher davon aus, dass alles seine Richtigkeit hat.
- Verlust der Vertrauenswürdigkeit des Systems: Ist eine Schadsoftware einmal auf einem Computer, dürfen Sie diesen nicht mehr als vertrauenswürdig betrachten. Sie wissen nicht, welche Schadsoftware installiert wurde. Darum ist auch keine Aussage darüber möglich, welche Teile des Systems manipuliert wurden.
- Einfallstor für Erpressung: Läuft ein Infostealer oder eine Ransomware erst einmal auf dem Arbeits-PC, ist ein Diebstahl von Daten sehr wahrscheinlich. Häufig nutzen Angreifer diese Daten (vor allem im Zusammenspiel mit Ransomware) zur Erpressung.
Notfallplan: Was tun, wenn Sie auf den Trick hereingefallen sind?
Zu allererst gilt: Ruhig bleiben! Panik führt zu übereilten Handlungen, die später noch mehr Schaden anrichten. Gehen Sie nach diesem einfachen Plan vor:
- Computer vom Netzwerk trennen: Ziehen Sie das Netzwerkkabel und schalten Sie das WLAN aus. So verhindern Sie, dass die Schadsoftware weitere Daten stiehlt oder sich im Firmennetzwerk ausbreitet.
- Computer nicht ausschalten: Lassen Sie den Computer eingeschaltet, nachdem Sie ihn vom Netzwerk getrennt haben. Die IT-Abteilung und Forensiker können so später besser nachvollziehen, was genau passiert ist.
- IT-Abteilung sofort informieren: Melden Sie den Vorfall umgehend. Informieren Sie Ihre interne IT-Abteilung und befolgen Sie deren Anweisungen.
I am text block. Click edit button to change this text. Lorem ipsum dolor sit amet, consectetur adipiscing elit. Ut elit tellus, luctus nec ullamcorper mattis, pulvinar dapibus leo.
So schützen Sie sich und Ihr Unternehmen
Der beste Schutz gegen ClickFix und CrashFix ist gesundes Misstrauen. Merken Sie sich bitte: Eine seriöse Webseite wird Sie niemals auffordern
- Tastenkombinationen auszuführen
- das „Ausführen“-Fenster (Windows + R) aufzurufen
- die Eingabeaufforderung oder die PowerShell zu öffnen.
Weder für ein CAPTCHA, ein Video oder ein Update müssen Sie jemals einen Code von einer Webseite in Ihr Betriebssystem kopieren. Echte Updates für Ihren Browser oder Ihr Windows-System laufen immer automatisch im Hintergrund oder über die offiziellen Einstellungen ab.
Tipp für IT-Administratoren: Das „Ausführen“-Fenster (Win + R) sowie die Nutzung der PowerShell für normale Benutzerkonten lassen sich über Gruppenrichtlinien sperren oder stark einschränken. Das nimmt dieser Angriffsmasche sofort die Wirkung.