

Was der Berlin-Leak über datenbasiertes Phishing zeigt
Ein korrektes Aktenzeichen, ein vertrauter Name, der passende Rechnungsbetrag. Gefälschte E-Mails können täuschend echt wirken. Verwenden die Absender gestohlene Daten, sind die Nachrichten vom Original nur noch schwer zu unterscheiden. Unternehmen brauchen darum Schutzmaßnahmen, die auch greifen, wenn eine Nachricht auf den ersten Blick plausibel erscheint.
Arbeitet die @-yet Cyberangriffe auf, begegnet ihr regelmäßig das gleiche Muster. Angreifer knüpfen an reale Geschäftsbeziehungen an und nutzen das damit verbundene Vertrauen. Der Datendiebstahl bei der Berliner Senatsverwaltung zeigt, wie Angreifer an solche Datenbestände gelangen können. Und er macht deutlich, warum dieses Risiko auch Unternehmen betrifft, die selbst nicht von einem Angriff betroffen sind.
Der Berlin-Leak und was daraus folgt
Im August 2026 erlangte eine Hackergruppe Zugriff auf die IT-Systeme der Berliner Senatsverwaltung. Den Hackern gelang der Diebstahl von rund 5,8 Terabyte teilweise hochsensibler Daten. Die Gruppe drohte die Daten zu veröffentlichen, wenn Berlin ein Lösegeld in Höhe von 30 Bitcoin (ca. 2 Mio. EUR) verweigert. Berlin ging auf den Erpressungsversuch nicht ein. Nach Ablauf des Ultimatums machte die Hackergruppe am 4. September 2026 die abgeleiteten Daten im Darknet verfügbar.
Die Berliner Senatsverwaltung wurde im August 2026 Opfer eines Datendiebstahls.
Der Datendiebstahl in Berlin ist mehr als ein einfacher Sicherheitsvorfall. Die Hacker konnten über Tage mehr als 1,4 Millionen Dateien von den Systemen der Senatsverwaltung ableiten. Der Inhalt der Dateien macht diesen Vorfall zu einem potenziellen Sicherheitsproblem für tausende Menschen, Unternehmen und die Hauptstadt selbst.
Vorgänge der Verwaltung, Personalakten und interne E-Mails sind in diesen Daten vorhanden. Doch es geht auch um interne Informationen zu Schwachstellen in der Infrastruktur Berlins. Es geht um private Kontaktdaten und Adressen von Personen, die im Krisenfall eingreifen sollen. Und es geht um Daten zum Gefahrenschutz und vertrauliche Personalangelegenheiten. Und überdies veröffentlichten die Angreifer noch ein Datenpaket, welches unter anderem Zugangsdaten enthält.
Für Unternehmen ergibt sich aus diesem Vorfall ein potenzielles Folgerisiko. Enthalten die Daten Korrespondenzen, Kontaktangaben oder Informationen zu Rechnungen und Anträgen, können Angreifer diese für gezielte Täuschungen nutzen. Ob und welche Unterlagen eines bestimmten Unternehmens enthalten sind, ist im Einzelfall zu klären.
Was ist Phishing?
Das Wort „Phishing“ setzt sich zusammen aus den Begriffen „Passwort“ und „Fishing“ und meint das Erschleichen von Zugangsdaten. Früher zielten die Angreifer meist auf Onlinebanking-Zugänge oder Ebay-Accounts von Privatpersonen ab. Das ist auch heute noch der Fall. Mittlerweile ist Phishing jedoch auch ein effizientes Werkzeug professioneller Cyberkrimineller, um Zugang zu sensibleren Daten im Umfeld von Unternehmen oder öffentlichen Einrichtungen zu erhalten.
Bei Phishing täuschen Angreifer eine vertrauenswürdige Identität vor. Das Ziel ist immer gleich: Menschen sollen Informationen preisgeben, Zugriffe gestatten, Zahlungen ausführen oder schädliche Inhalte öffnen. Die Angriffe erfolgen nicht mehr nur per E-Mail. SMS, Instant Messenger, gefälschte Webseiten und selbst das Telefon werden als Werkzeuge missbraucht. In diesem Artikel konzentrieren wir uns jedoch auf die digitalen Möglichkeiten, die Angreifern heute zur Verfügung stehen.
Beim Diebstahl von Daten kommen verschiedene Techniken zum Einsatz.
- E-Mail-Phishing: Dies ist die klassische Form des Phishing. Betrügerische Nachrichten mit Verweisen zu gefälschten Anmeldeseiten oder schädlichen Anhängen fluten millionenfach die Postfächer. Die schiere Masse führt hier zum Erfolg. Auch eine reine Textnachricht kann zu einer gefährlichen Handlung auffordern.
- Spear-Phishing: Hierbei handelt es sich um eine speziellere Phishing-Methode, die auf präziserem Wissen der Angreifer basiert. Bei dieser Methode führen Hacker gezielte Angriffe auf einzelne Personen oder Organisationen durch. Die notwendigen Informationen haben sie im Vorfeld recherchiert oder gestohlen. Möglich ist auch, dass ein Postfach eines Dritten, mit dem das Spear-Phishing Opfer bereits in Kontakt ist, kompromittiert wurde und die Angreifer von diesem Postfach aus agieren können. Damit machen sie die Ansprache besonders glaubwürdig.
- Business E-Mail Compromise (BEC): Beim BEC handelt es sich um den Missbrauch geschäftlicher Kommunikation, beispielsweise durch gefälschte Absender oder übernommene Postfächer. Der CEO-Fraud ist eine Variante, bei der Angreifer Anweisungen der Geschäftsleitung vortäuschen.
- Smishing und Messenger-Phishing: Neben E-Mails nutzen Angreifer betrügerische SMS beziehungsweise Messenger-Nachrichten. Der Empfänger erhält eine fingierte Nachricht seiner Bank, eines Paketdienstes oder eines Kollegen.
- Vishing: Auch das Telefon setzen Kriminelle zur Täuschung ein. Im Zeitalter von KI kommen auch synthetisch erzeugte oder nachgeahmte Stimmen zum Einsatz.
- Quishing: QR-Codes sind praktisch, können jedoch erhebliche Risiken bergen. Die im Code verschlüsselte Zieladresse kann zu einer gefälschten Anmeldeseite führen. QR-Codes können zwar die Prüfung durch Sicherheitsprogramme erschweren, umgehen Schutzsysteme jedoch nicht grundsätzlich.
- Clone-Phishing: Bei dieser Methode versenden Angreifer nachgebildete („geklonte“) legitime Nachrichten, in denen beispielsweise sich ein manipulierter Link oder Anhang befindet.
Vertraute Details sind kein Echtheitsbeweis
Noch vor wenigen Jahren waren Phishing-E-Mails leicht zu erkennen. Eklatante Rechtschreibfehler und schlechte Übersetzungen machten es leicht. Auch heute noch sind Rechtschreibfehler, unpersönliche Anreden und auffällige Absender nützliche Warnsignale. Ihr Fehlen sagt jedoch wenig über die Echtheit einer Nachricht aus. Wer den tatsächlichen Vorgang kennt, kann Aktenzeichen, Ansprechpartner, Beträge und den Ton früherer Schreiben übernehmen.
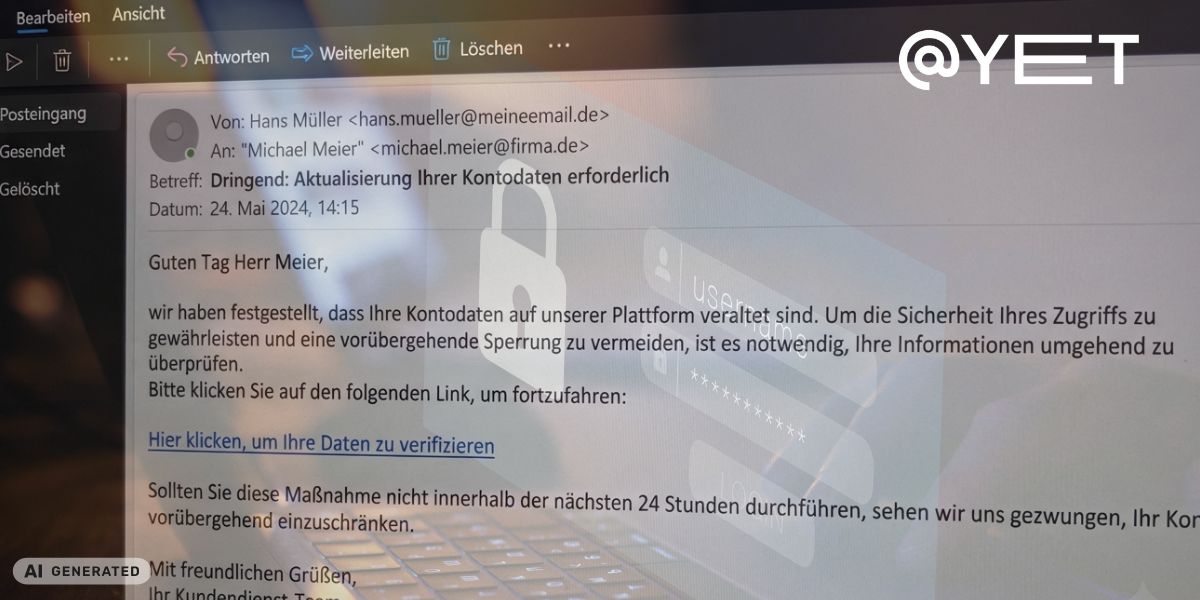
Korrekte und vertrauenswürdige Angaben bedeuten nicht automatisch, dass eine E-Mail authentisch ist.
Auch E-Mail-Filter haben Grenzen. Eine überzeugende Zahlungsanweisung braucht weder Schadsoftware noch einen verdächtigen Link. Stammt sie aus einem echten übernommenen Postfach, scheitert auch die technische Absenderprüfung. Awareness muss deshalb neben dem Erkennen von Fälschungen vor allem das sichere Handeln bei kritischen Vorgängen vermitteln.
Vier mögliche Angriffsszenarien
Wenn Angreifer authentische Daten erbeuten können, sind damit verschiedene Angriffsszenarien denkbar.
- Zahlungsumleitung mit echtem Aktenzeichen
„Bitte beachten Sie zum Vorgang StadtBau-1183 unsere neue Bankverbindung nach der IT-Umstellung.“ Eine solche erfundene Nachricht verbindet korrekte Vorgangsdaten mit einer betrügerischen Zahlungsanweisung. Die Absender geben vor, dass ein kürzlich erfolgter Cyberangriff eine angebliche Prozessänderung notwendig macht. Beachten Sie, dass ein solcher Betrugsversuch auch auf postalischem Wege erfolgen kann.
Abhilfe: Lassen Sie sich die Änderung der Kontoverbindung auf anderem Wege bestätigen. Rufen Sie den vermeintlichen Absender an und fragen Sie nach. - Missbrauch Ihres Firmennamens
Angreifer schreiben Kunden oder Geschäftspartner in Ihrem Namen an und verwenden Details aus bestehenden Aufträgen. Auch eine real existierende Absenderadresse Ihres Unternehmens kann dabei zum Einsatz kommen. Ziel kann eine Fehlüberweisung sein, wobei zugleich das Vertrauen in Ihre Kommunikation unter Druck gerät.
Abhilfe: Legen Sie verbindliche Freigaberegeln für Änderungen von Stammdaten fest, um beide Seiten zu schützen. - Personalisierte Köder für Mitarbeitende
Verfügbare Beschäftigtendaten können angebliche Gehaltsmitteilungen oder Anforderungen von Nachweisen plausibel machen. So ist es denkbar, dass Mitarbeitende eine Nachricht erhalten, die zur Erneuerung einer Zwei-Faktor-Authentifizierung auffordert. Zu diesem Zweck soll der Empfänger einen mitgelieferten QR-Code scannen. Tatsächlich ist das Ziel der Diebstahl von Zugangsdaten oder Freigaben.
Abhilfe: Sensible Anmeldungen sollten über selbst aufgerufene, bekannte Portale erfolgen. - Zugriffsversuche mit gestohlenen Zugangsdaten
Sind veröffentlichte Passwörter noch gültig oder für mehr als eine Anwendung vergeben, können Angreifer sie direkt für Anmeldeversuche einsetzen. Eine nachgeschobene Nachricht oder ein Anruf kann dazu dienen, zusätzliche Bestätigungen zu erschleichen.
Abhilfe: Ist der Diebstahl von Zugangsdaten bestätigt, müssen Sie diese sofort ersetzen und Kontozugriffe prüfen.
Phishing erkennen:
Eine Checkliste für den Arbeitsalltag
Um eine betrügerische Nachricht zu erkennen, können Sie verschiedene Merkmale prüfen.
- Der Absender: Den Anzeigenamen und die vollständige E-Mail-Adresse betrachten. Ähnliche Domains, abweichende Antwortadressen und ungewöhnliche Kontaktwege sind Warnsignale. Wichtig: Ein bekannter Absender allein bietet keine Gewissheit.
- Die Zieladresse: Links und QR-Codes vor einer Anmeldung hinterfragen. Öffnen Sie die Website über ein eigenes Lesezeichen oder eine selbst eingegebene Adresse und nicht über den mitgesendeten Verweis. Nur weil eine Website mit HTTPS verschlüsselt ist, belegt dies allein nicht die Seriosität dieser Seite.
- Die Druckmittel: Drohungen, Dringlichkeit oder die Bitte um Geheimhaltung dürfen keine Freigaberegeln außer Kraft setzen.
- Die Anhänge: Unerwartete Archive, ausführbare Dateien, HTML-Anhänge oder Dokumente, die zum Aktivieren von Funktionen auffordern, sind besonders kritisch.
- Die Prozessabweichungen: Neue Bankverbindungen, unerwartete Zugriffsfreigaben oder Anweisungen zur Umgehung üblicher Prüfungen erfordern immer eine Bestätigung auf einem anderen Weg.
- Die Unsicherheit: Sind Sie nicht sicher, ob eine Nachricht wirklich authentisch ist, nutzen Sie den vorgesehenen Meldeweg. Rufen Sie Ihre IT-Abteilung an oder nutzen Sie eine eventuelle Schaltfläche im E-Mail-Programm. Sie müssen eine Nachricht niemals zweifelsfrei als Angriff einordnen können, bevor sie diese melden.
Bestehen Zweifel an der Echtheit einer Nachricht, vergewissern Sie sich immer auf einem zweiten unabhängigen Weg.
Für kritische Handlungen gilt immer: Holen Sie sich Gewissheit. Lassen Sie sich eine Anweisung über einen bereits bekannten, unabhängigen Kontaktweg bestätigen. Ein Partner hat seine Bankverbindung geändert? Rufen Sie diesen Partner unter der Nummer aus Ihren eigenen Stammdaten an. Nutzen Sie dafür niemals die Kontaktdaten aus der fraglichen Nachricht.
Phishing-Simulationen:
Sicheres Verhalten gezielt üben
Ein wirksames Awareness-Programm verbindet verständliche Schulungen mit praktischen Übungen und klaren Geschäftsprozessen. Phishing-Simulationen können zeigen, wo Mitarbeitende Unterstützung benötigen und technische oder organisatorische Kontrollen zu verbessern sind.
- Richten Sie Schulungen gezielt an Rollen und Risiken aus.
Buchhaltung, Personalabteilung, Assistenz und Administration benötigen eigene Szenarien. Für Unternehmen mit Behördenkontakt bieten sich beispielsweise fingierte Änderungen von Zahlungsdaten an. - Planen Sie Übungen verteilt über das Jahr.
Frequenz und Schwierigkeit sollten zu den Lernzielen passen. Aktuelle Angriffsmuster nehmen Sie anlassbezogen in die Übungen auf. - Geben Sie umgehend konkretes Feedback.
Erläutern Sie zeitnah, welche Handlung riskant war und welcher sichere Weg zur Verfügung steht. Verzichten Sie in jedem Fall auf Bloßstellung und Sanktionen. Damit behindern Sie eine offene Meldekultur. - Testen Sie den gesamten Ablauf.
Prüfen Sie auch Rückrufe, Zahlungsfreigaben und die Bearbeitung eingehender Meldungen. Eine Übung endet nicht mit dem Klick auf eine Testnachricht. - Legen Sie die Rahmenbedingungen präzise fest.
Stimmen Sie Ziele, Datenauswertung und Aufbewahrung vorab mit den zuständigen Stellen ab. Das betrifft insbesondere Datenschutz und gegebenenfalls den Betriebsrat. Verwenden Sie für Übungen immer fiktive Daten statt realer Leak-Inhalte.
Aussagekräftiges Reporting: Mehr als Klickzahlen
Nach einer Phishing-Simulation haben Sie Zugriff auf umfassende Daten über den Ablauf und das Ergebnis. Beachten Sie hierbei, dass Klickraten allein kein belastbarer Maßstab für das Sicherheitsniveau sind. Aussagekräftiger wird die Auswertung durch die Meldequote, die Zeit bis zur ersten Meldung und die Einhaltung kritischer Freigabeprozesse. Vergleiche müssen berücksichtigen, wie schwierig die Nachrichten zu erkennen waren und wie gut sie zum Arbeitskontext passten. Dafür bietet beispielsweise die NIST Phish Scale eine strukturierte Methode.
Dokumentieren Sie Lernziele, Zielgruppen, Zeitpunkte, Ergebnisse und die daraus abgeleiteten Verbesserungen. Berichte sollten Entwicklungen sichtbar machen und konkrete Maßnahmen ermöglichen.
Einordnung für ISO 27001 und NIS-2
Eine Phishing-Simulation zeigt Ihnen, wie Ihre Mitarbeiter auf gefälschte E-Mails reagieren. Sie reicht jedoch bei Weitem nicht aus. Die ISO 27001 verlangt in Anhang A 6.3, dass Sie Schulungen durchführen und aktiv das Bewusstsein für Sicherheit im Arbeitsalltag verankern. Ein reiner Abschlussbericht zeigt lediglich, wer auf einen Link geklickt hat. Er ersetzt jedoch kein funktionierendes Sicherheitsmanagement.
Wenn Ihr Unternehmen unter das BSI-Gesetz fällt, greifen noch strengere Pflichten. Nach § 30 müssen Sie grundlegende Schulungen anbieten, während Paragraph 38 Ihre Geschäftsleitung zu regelmäßigen Fortbildungen verpflichtet. Diese Vorgaben stammen direkt aus der NIS2-Richtlinie.
Konkret bedeutet das: Ein einzelner Klick-Test erfüllt nicht automatisch alle gesetzlichen Anforderungen. Organisieren Sie stattdessen konkrete Trainings in Präsenz. Darin besprechen Sie echte Betrugsmethoden, den sicheren Umgang mit Passwörtern erklären und klare Abläufe für den Ernstfall definieren. Dokumentieren Sie jede dieser Maßnahmen, damit Prüfer sofort sehen, dass Sie Ihre Pflichten ernst nehmen.
Phishing-Schutz:
Technik und Prozesse zusammendenken
Sorgfältig geplante und durchgeführte Awareness-Maßnahmen sind ein wichtiger Teil eines Sicherheitskonzepts. Doch auch technische Schutzmaßnahmen spielen eine wichtige Rolle. Diese sollten Sie als Ergänzung des Konzepts verstehen.
- Phishing-resistente Anmeldung einführen:
Setzen Sie möglichst breit FIDO2/WebAuthn ein, etwa mit Passkeys oder Sicherheitsschlüsseln. Für Mehrfaktor-Authentifizierung muss auch die lokale Nutzerverifikation passend konfiguriert sein. Einmalcodes aus Authentifizierungs-Apps bieten zusätzlichen Schutz. Gefälschte Anmeldeseiten können diese jedoch in Echtzeit weiterreichen. Auch alternative Anmelde- und Wiederherstellungswege müssen angemessen abgesichert sein. - E-Mail-Security passend konfigurieren:
Prüfen Sie die Erkennung gefälschter Anzeigenamen, ähnlicher Domains und auffälliger Antwortadressen. Ergänzen Sie Anhangsanalysen und, soweit verfügbar, eine URL-Prüfung zum Klickzeitpunkt. Hinweise auf externe Absender können unterstützen, sind aber kein Echtheitsnachweis. - Endgeräte und Browser absichern:
Aktuelle Software, sichere Browser-Einstellungen, restriktive Ausführungsrechte und Endpoint Detection & Response (EDR) helfen, Angriffsschritte zu verhindern oder zu erkennen. Browser-Isolation kann für geeignete Einsatzfälle ergänzend sinnvoll sein. - Berechtigungen begrenzen und Zugriffe überwachen:
Beschränken Sie Zugriffe auf das Notwendige. Untersuchen Sie ungewöhnliche Anmeldungen, neue MFA-Registrierungen oder unerwartete Postfachweiterleitungen umgehend. - Leak- und Credential-Monitoring gezielt einsetzen:
Hinweise auf offengelegte Informationen können eine Betroffenheitsanalyse unterstützen. Ein fehlender Treffer schließt einen Datenabfluss jedoch nicht aus.
Authentifizierung mit SPF, DKIM und DMARC
Die Praxis kennt drei Methoden, um legitime von betrügerischen E-Mails zu unterscheiden. Wenn diese Techniken in Kombination zur Anwendung kommen, sinkt die Wahrscheinlichkeit, Opfer einer gefälschten Nachricht zu werden. Die drei Verfahren übernehmen dabei unterschiedliche Aufgaben.
- SPF (Sender Policy Framework ) legt fest, welche Systeme E-Mails für die Domain des technischen Absenders versenden dürfen. Stellen Sie sich diese Technik vor wie ein Verzeichnis von Mitarbeitenden, die eine bestimmte Aufgabe erledigen dürfen. Nur wer in diesem Verzeichnis gelistet ist, darf diese eine Aufgabe auch durchführen. Der technische Absender kann im Übrigen von der im E-Mail-Programm sichtbaren Adresse abweichen.
- DKIM (DomainKeys Identified Mail) versieht Nachrichten mit einer kryptografischen Signatur. Dabei wird im DKIM-Eintrag einer Domain ein öffentlicher Schlüssel hinterlegt. Der Absender einer E-Mail „unterschreibt“ seine E-Mails mit einem geheimen Schlüssel. Der E-Mailserver des Empfängers der Nachricht prüft nun, ob öffentlicher und privater Schlüssel zueinander passen. Ist dies der Fall, steigt die Wahrscheinlichkeit, dass es sich um eine authentische E-Mail handelt.
- DMARC (Domain-based Message Authentication, Reporting and Conformance) prüft schließlich die Ergebnisse der SPF- oder DKIM-Prüfung. Der DMARC-Eintrag enthält Anweisungen darüber, was mit E-Mails geschieht, die diese beiden Tests nicht bestehen. Sie kann den E-Mailserver anweisen, betreffende Nachrichten zuzustellen, unter Quarantäne zu stellen oder abzulehnen.
Ein Tipp zur Vorgehensweise: Erfassen Sie zunächst alle legitimen Versandquellen und werten Sie die Berichte aus. Danach können Sie die Richtlinie kontrolliert verschärfen, bis Ihre empfangenden Systeme nicht-konforme Nachrichten ablehnen. Ähnliche fremde Domains und betrügerische Nachrichten aus übernommenen legitimen Konten bleiben allerdings zusätzliche Risiken.
Was Prävention wirtschaftlich leistet
Wie jeder andere Cyberangriff kann ein erfolgreicher Phishing-Angriff immense Kosten für betroffene Organisationen bedeuten.
- Direkte Verluste: Fehlüberweisungen, missbrauchte Konten oder unberechtigte Bestellungen.
- Bewältigung des Vorfalls: Digital forensische Analysen, Wiederherstellung, Rechtsberatung und erforderliche Benachrichtigungen.
- Betriebsunterbrechungen: Eingeschränkte oder stillstehende Systeme, verzögerte Leistungen und zusätzlicher Arbeitsaufwand.
- Vertrauensschäden: Verunsicherte Kunden und Partner, insbesondere bei missbrauchten Geschäftsbeziehungen.
Prävention lässt sich finanziell einplanen. Erfolgreiche Phishing-Attacken hingegen können zu massiven unkalkulierbaren Kosten führen.
Diese Kosten sind generell nicht kalkulierbar, da sie stark vom Ausmaß des Vorfalles abhängen. Dem stehen planbare Aufwände für Schulungen, technische Absicherung und belastbare Freigabeprozesse gegenüber. Welche Investition sinnvoll ist, hängt vom konkreten Risiko ab: Zahlungsvolumen, Zugriffsrechte und mögliche Ausfallfolgen. Ein wirksames Maßnahmenpaket soll sowohl erfolgreiche Angriffe erschweren als auch ihre Auswirkungen begrenzen.
Phishing-Link geklickt: Was jetzt zu tun ist
Zunächst: Ein erfolgter Klick auf einen betrügerischen Link bedeutet nicht automatisch, dass ein Konto oder Gerät kompromittiert wurde. Entscheidend ist, was anschließend passiert ist. Wichtig ist, den Vorgang sofort zu melden, ohne erst auf sichtbare Schäden zu warten.
Sofortmaßnahmen für Mitarbeitende
- Beenden Sie die Interaktion melden Sie den Vorfall. Geben Sie keine weiteren Daten ein und bestätigen Sie keine zusätzlichen Anfragen. Informieren Sie IT oder Security über den vorgesehenen Meldeweg. Nutzen Sie bei Verdacht auf ein übernommenes Postfach möglichst einen anderen Kanal.
- Beschreiben Sie den Ablauf genau. Nennen Sie Zeitpunkt, Betreff und Absender sowie die ausgeführten Handlungen. Wurde ein Link geöffnet oder eine Datei heruntergeladen oder ausgeführt? Wurde ein Passwort eingegeben, eine MFA-Anfrage bestätigt oder Zahlung ausgelöst? Schildern Sie präzise, was geschehen ist. Bewahren Sie die Nachricht in jedem Fall für die Untersuchung auf.
- Stimmen Sie das weitere Vorgehen ab. Trennen Sie bei Verdacht auf Schadsoftware das Gerät nach dem Notfallprozess vom Netz. Bereinigen Sie nichts eigenmächtig und schalten Sie nichts vorschnell aus. Das weitere Vorgehen sollte die IT-Abteilung oder das Security-Team festlegen.
- Reagieren Sie bei Zahlungen sofort. Wurde Geld überwiesen oder eine Bankverbindung manipuliert, kontaktieren Sie unverzüglich die Bank und die intern zuständigen Stellen. Schnelligkeit kann entscheidend sein, um eine Zahlung noch zu stoppen oder zurückzurufen.
Weitere Schritte für IT und Security
- Sichern Sie Konten ab. Ändern Sie offengelegte Passwörter über einen vertrauenswürdigen Zugang von einem „sauberen“ Gerät aus. Sperren Sie betroffene Konten bei Bedarf und widerrufen Sie aktive Sitzungen. Ein Passwortwechsel allein beendet nicht in jedem System alle Sitzungen.
- Prüfen Sie Zugriffe und Veränderungen. Untersuchen Sie Anmeldungen, MFA-Registrierungen, Postfachregeln, Weiterleitungen und App-Berechtigungen. Beziehen Sie Je nach Befund Endgeräte, Datenzugriffe und mögliche Folgeangriffe in die Analyse ein.
- Versuchen Sie die Reichweite zu klären und Beweise zu sichern. Dokumentieren Sie den Vorfall und veranlassen Sie bei unklaren Auswirkungen eine forensische Untersuchung. Binden Sie zuständige Fachbereiche sowie Datenschutz und gegebenenfalls Rechtsberatung frühzeitig ein.
Sind personenbezogene Daten betroffen, muss der Verantwortliche die zuständige Aufsichtsbehörde unverzüglich und möglichst innerhalb von 72 Stunden nach Bekanntwerden informieren. Bei voraussichtlich hohem Risiko ist zusätzlich die Benachrichtigung der Betroffenen nach Art. 34 DS-GVO zu prüfen. Weitere gesetzliche, vertragliche oder versicherungsbezogene Meldepflichten können hinzukommen.
Kritische Handlungen unabhängig absichern
Der Berlin-Leak verdeutlicht, wie ein Datenabfluss bei einer Behörde die Angriffsfläche ihrer Geschäftskontakte vergrößern kann. Gestohlene Informationen geben Angreifern die Möglichkeit, glaubwürdige Geschichten bis hin zu korrekten Vorgangs- und Rechnungsdaten zu erzählen.
Sicherheit darf nicht davon abhängen, dass Mitarbeitende jede Täuschung erkennen. Sie entsteht durch das Zusammenspiel aus geübtem Verhalten, technischer Absicherung und Geschäftsprozessen, in denen kritische Handlungen unabhängig bestätigt werden.
Phishing:
Den Schutz Ihres Unternehmens gezielt verbessern
Sie möchten wissen, wie gut Ihr Unternehmen auf solche Angriffe vorbereitet ist? Die @-yet unterstützt Sie mit realistischen Phishing-Simulationen, der Prüfung Ihrer Schutzmaßnahmen und belastbaren Melde- und Freigabeprozessen. Bei einem konkreten Verdacht begleitet unser DFIR-Team die Betroffenheitsanalyse, die gezielte Suche nach Angriffsspuren und die digital-forensische Aufarbeitung.
Vereinbaren Sie ein kostenloses Erstgespräch. Gemeinsam klären wir, welche nächsten Schritte für Ihr Unternehmen sinnvoll sind.